
Prompt Security(プロンプトセキュリティ) 生成AI・AIエージェントを、安全に使い切る
Prompt Security(プロンプトセキュリティ)とは、従業員の生成AI利用、自社開発のAIアプリ、AIコードアシスタント、AIエージェント・MCPまで、AI利用のすべての接点を一つの基盤で可視化・制御するAIセキュリティプラットフォームです。シャドーAIの検知、機密情報の自動マスキング、プロンプトインジェクションの防御、MCPの統制により、AIを禁止せずに安全に使い切る環境をつくります。
生成AIの活用が広がるほど、セキュリティの死角も広がる
AIは、組織のあらゆる場所に入り込んでいる
生成AIは、ブラウザ上のAIサービスだけでなく、業務ツールに組み込まれたAI、開発現場のAIコードアシスタント、自律的に動くAIエージェント、自社開発のAIアプリへと広がっています。守るべき対象が増え、リスクも複雑になっています。
「禁止しているから」「DLPがあるから」では守りきれない
- 形骸化するルール:禁止しても、従業員が業務データをAIへ入力してしまう。
- 開発現場の盲点:コードアシスタント経由で、APIキーや機密コードが外部へ送信される。
- 既存ツールの限界:従来のDLPはプロンプトの文脈を理解できず、「全面禁止」か「漏えい」の二択になりがち。
IPA「情報セキュリティ10大脅威 2026[組織]」でも、「AIの利用をめぐるサイバーリスク」が初めて選出されました(第3位)。また、OWASPは「OWASP Top 10 for Agentic Applications 2026」で、AIエージェント特有の脅威を10項目に整理しています。
AIセキュリティ・シャドーAI対策とは
AIセキュリティとは
AIセキュリティとは、生成AIやAIエージェントを安全に使うために、AIの利用・入出力・動作を可視化し、リスクを防ぐ取り組みです。従業員のAI利用による情報漏えい、自社AIアプリへの攻撃(プロンプトインジェクションなど)、AIエージェントの暴走といったリスクが対象です。
シャドーAIとは
シャドーAIとは、会社が把握・許可していない生成AIサービスやAIツールを、従業員が業務で使うことです。個人アカウントのChatGPTなどに、業務データを入力してしまうと、機密情報や個人情報が外部へ流出するおそれがあります。
シャドーAI対策の基本は、「見える化」から
利用を一律に禁止しても、使われ続ければ実態は見えません。まず、使われているAIを把握し(見える化)、許可するAIとルールを決め(制御)、機密情報の入力はその場で防ぐ(マスキング・ブロック)という順に進めるのが基本です。Prompt Securityは、この3つを一つの基盤で行えます。
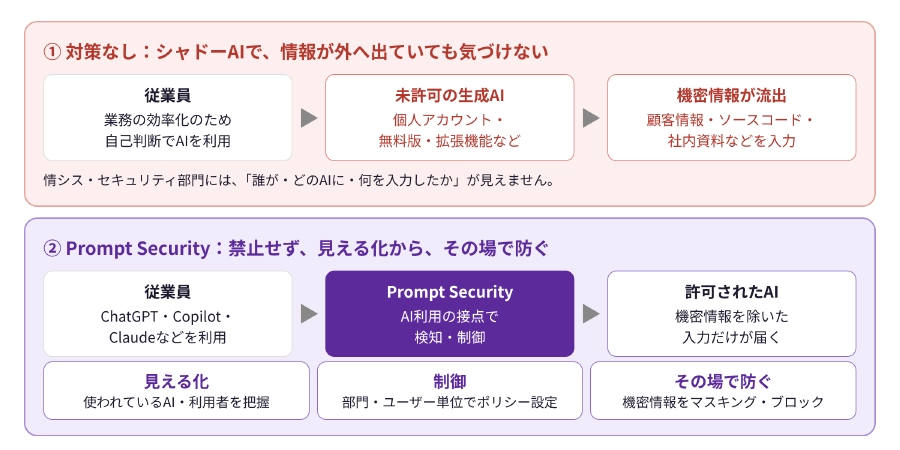 シャドーAI対策のイメージ(対策なしの場合と、Prompt Securityの場合)
用途に合わせて選べる、4つのメニュー
Prompt for Employees(従業員向け):シャドーAI対策と情報漏えい防止
従業員が使う生成AIを検知・監視し、機密情報を自動でマスキングします。
- 使われているAIとシャドーAIを、ダッシュボードで可視化
- 個人情報・機密情報を自動でマスキング
- 部門・ユーザー単位で、AIの利用ポリシーを設定
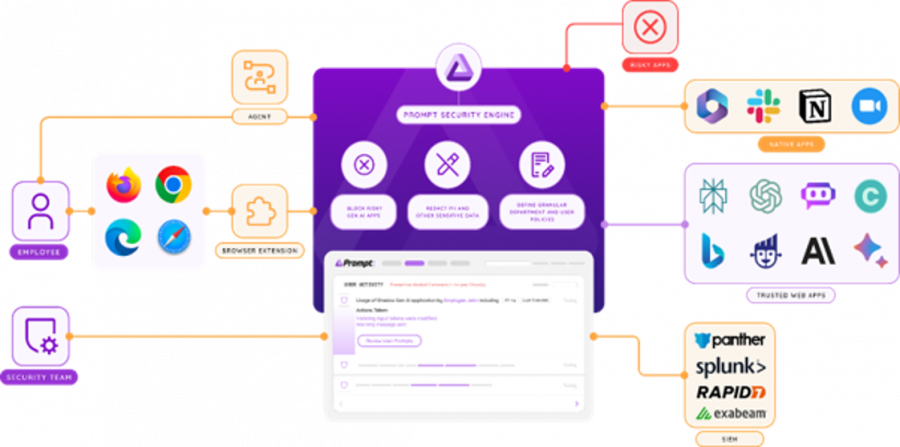 機密情報を検出し、マスキングして通知する画面(英語表示の例)
Prompt for Agentic AI(エージェント・MCP向け):エージェントの暴走を防ぐ
AIエージェントとMCPサーバーの通信を可視化し、危険な動作を制御します。
- シャドーMCP、不正なMCPサーバーの検知・遮断
- MCPサーバーごとのリスクスコアと、操作単位のアクセス制御
- エージェントの動作を記録する、検索可能な監査ログ
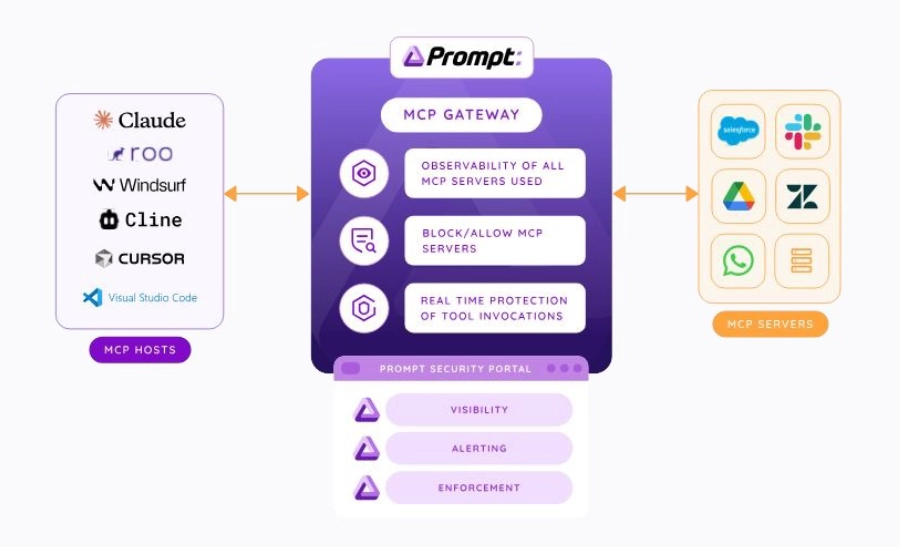 MCP Gatewayで、エージェントとMCPサーバーの通信を可視化・制御
Prompt for Homegrown Applications[HGA](自社開発AIアプリ向け):AIアプリを即時に保護
自社開発のAIアプリを、プロンプトインジェクションや情報漏えいから保護します。
- プロンプトインジェクション、脱獄、RCEなどの攻撃を防御
- サードパーティのLLMへ送る機密データを、リアルタイムでフィルタリング
- 不適切・有害な生成内容の遮断。APIやリバースプロキシで、数分で導入
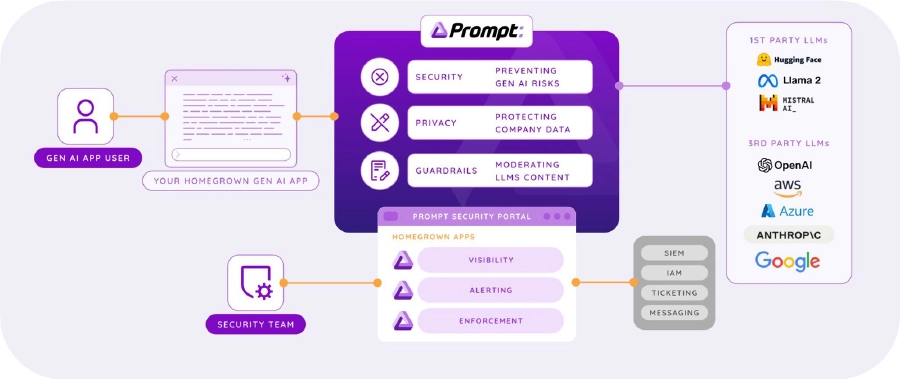 自社AIアプリとLLMの間に配置し、通信を保護
Prompt for AI Code Assistants(開発者向け):AIコーディングを安全に
AIコードアシスタントの利用を可視化し、機密情報の送信を防ぎます。
- コードに含まれるシークレットやPIIを検知し、編集・遮断
- 開発サイクル全体のAI利用状況を可視化
- 数十のAIコードアシスタントと、約30のプログラミング言語に対応
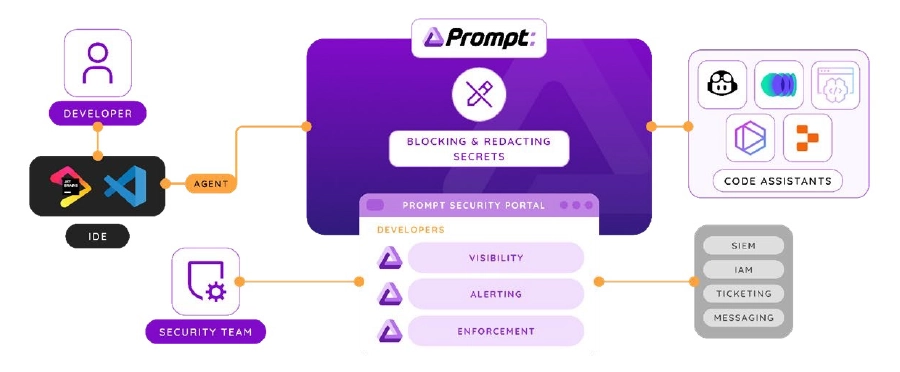 開発者のIDEとAIコードアシスタントの間で、シークレットを検知・編集
▶ 詳細は個別ページをご覧ください(公開後にリンクを設置)
SASE・CASB・DLPとの違い:AI利用の死角を補う
Prompt Securityは、SASE、CASB、DLPといった既存のセキュリティ対策を置き換えるものではなく、それらでは見えにくいAI利用の死角を補う仕組みです。次の表は、一般的な役割の違いを整理したものです(製品により機能は異なります)。
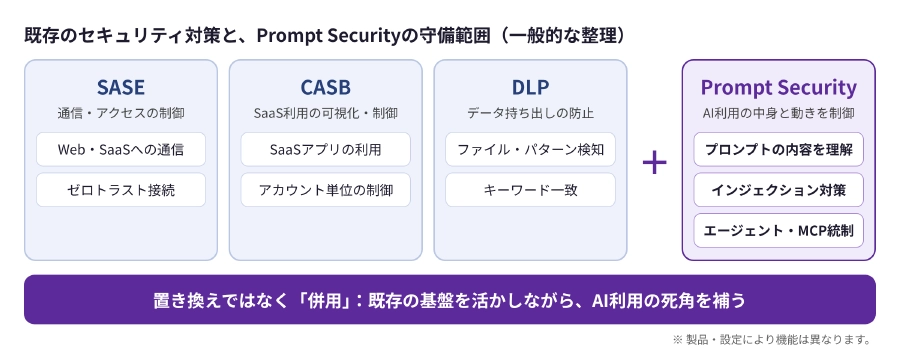 既存の対策とPrompt Securityの守備範囲(一般的な整理)
|
観点 |
SASE |
CASB |
DLP |
Prompt Security |
|
主な役割 |
ネットワークとアクセスの制御(Web・SaaS・ゼロトラスト接続) |
クラウド(SaaS)利用の可視化と制御 |
データの持ち出しの検知・防止 |
生成AIの利用、AIアプリ、エージェントの、プロンプト・応答レベルの可視化と制御 |
|
制御の単位 |
通信・URL・アプリ単位が中心 |
SaaSアプリ・アカウント単位が中心 |
ファイル・パターン単位が中心 |
プロンプトの内容、トピック、エージェントの操作単位 |
|
プロンプトの文脈の理解 |
一般に限定的 |
一般に限定的 |
一般に限定的。キーワード・パターン中心 |
AIが文脈・トピックを判断して、許可・ブロックを判定 |
|
AI特有の脅威(プロンプトインジェクションなど) |
一般に対象外 |
一般に対象外 |
一般に対象外 |
自社AIアプリに対する攻撃を防御 |
|
エージェント・MCP |
一般に対象外 |
一般に対象外 |
一般に対象外 |
MCPサーバーの可視化・リスク評価・制御 |
|
位置づけ |
既存の基盤として継続 |
既存の基盤として継続 |
既存の基盤として継続 |
既存の対策と併用し、AI利用の死角を補う |
※ 一般的な傾向をまとめたものです。各製品の機能や設定により、対応範囲は異なります。
導入方式
保護したい対象に合わせて、導入方式を選べます。
|
導入方式 |
主な対象メニュー |
こんな場合に |
|
ブラウザ拡張機能/軽量エージェント |
Employees |
社員が外部のAIを勝手に使うのを止めたい。 |
|
リバースプロキシ(AI Gateway)/API |
Homegrown Apps/Agentic AI |
アプリには手を入れず、最短で導入したい。CI/CDやスクリプトから使いたい。 |
|
SDK(アプリ内統合) |
Homegrown Apps/AI Code Assistants |
アプリ内部で、入力欄ごとに細かく制御したい。 |
|
MCP Gateway(ローカルPCの軽量エージェント) |
Agentic AI |
エージェントの暴走を止めたい。MCP連携を安全にしたい。 |
よくあるご質問
Q. Prompt Securityとは何ですか。
A. Prompt Securityとは、従業員の生成AI利用、自社開発のAIアプリ、AIコードアシスタント、AIエージェント・MCPまで、AI利用のすべての接点を一つの基盤で可視化・制御するAIセキュリティプラットフォームです。
Q. シャドーAIとは何ですか。なぜ対策が必要ですか。
A. 会社が把握・許可していない生成AIサービスを、従業員が業務で使うことです。個人アカウントなどに業務データを入力すると、機密情報や個人情報が外部へ流出するおそれがあるため、利用状況の把握と、入力内容の制御が必要です。
Q. AIを禁止しなくても、情報漏えいを防げますか。
A. はい。Prompt Securityは、利用状況を可視化したうえで、機密情報を含む入力のみを自動でマスキングしたり、ブロックしたりします。業務を止めずに、漏えいのリスクを減らせます。
Q. SASEやCASBを導入済みですが、必要ですか。
A. SASEやCASBは、ネットワークやSaaSの利用を制御する基盤として有効です。一方、一般にプロンプトの内容や、エージェントの動作までは、十分に見られません。Prompt Securityは、既存の基盤と併用し、AI利用の死角を補います。
Q. DLPを導入済みですが、必要ですか。
A. 従来のDLPは、キーワードやパターンの一致が中心で、プロンプトの文脈を十分に理解できません。また、プロンプトインジェクションなど、AI特有の脅威への対応にも限界があります。Prompt Securityは、既存の対策を補う仕組みです。
Q. AIDRとは何ですか。
A. AIDRは、AI Detection and Responseの略で、AIの利用や動作を検知し、対応する考え方です。Prompt Securityは、この領域のAIセキュリティ製品として位置づけられています。
Q. どのAIサービスに対応していますか。
A. ChatGPT、Microsoft Copilot、Claudeをはじめ、数多くの生成AIサービスに対応しています。対応状況の詳細は、お問い合わせください。
Q. 導入にあたり、ネットワーク構成の変更は必要ですか。
A. 従業員向け(Employees)は、ブラウザ拡張機能や軽量エージェントで導入でき、ネットワーク構成の変更は原則として不要です。自社開発AIアプリ向けは、APIやリバースプロキシを介して接続します。
Q. AIエージェントやMCPも管理できますか。
A. はい。Prompt for Agentic AIで、エージェントとMCPサーバーの通信を可視化し、不正なMCPサーバーの検知・遮断や、操作単位の制御ができます。
Q. どのような企業に向いていますか。
A. 生成AIの利用が全社に広がり始めた企業、取引先や監査からAI利用の管理を求められている企業、エージェントの利用解禁を見据えて、事前に歯止めを入れたい企業、開発現場でAIコードアシスタントを使い始めた企業に向いています。
Q. ISO/IEC 42001やAI関連のガイドラインへの対応に使えますか。
A. Prompt Securityは、認証の取得やガイドラインへの準拠を保証するものではありません。一方で、AI利用の可視化、監査ログ、ポリシーの運用といった、リスク管理に必要な取り組みを支える機能を提供します。具体的な活用範囲は、個別にご相談ください。
Q. 価格や、導入前の検証(PoC)について教えてください。
A. ご利用の人数や、対象とするメニューによって異なるため、お見積りとなります。導入前のPoC(概念実証)は、基本的に無償で実施しています(内容により、事前にご相談させていただく場合があります)。PoCから段階的に導入できますので、進め方も含めて、お気軽にご相談ください。