
AIRONWORKS PHISHDETECTAI(PDAI)AIメールセキュリティ

関連商品・技術情報

商品基礎情報
概要
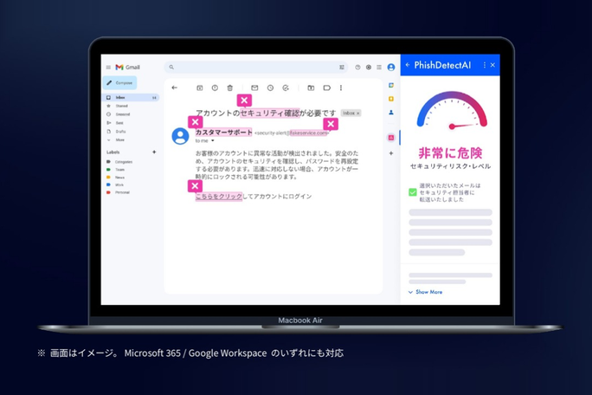
PhishDetectAI(PDAI)は、フィルター・スキャン・隔離の三つの層でフィッシングメールに備える、AIメールセキュリティです。受信前にAIが全件を判定し、すり抜けた1通は従業員がボタンひとつで判定・報告し、危険と分かった時点で全社の受信箱から取り除きます。送信元認証を通過したメールや、リンク・添付ファイルを含まないビジネスメール詐欺も、「何をさせたい文面か」という意図を読み取って判定の対象にします。
2025年のフィッシング報告件数は2,454,297件で過去最多となり、2024年(1,718,036件)の約1.43倍に増えました。API型でMXレコードの変更が不要なため、いまお使いのMicrosoft 365やGoogle Workspaceはそのままに導入できます。既存のメールフィルターを活かして多層で併用することも、ブラックリスト/ホワイトリストなどの機能を備えているため、既存のメールフィルターを置き換えて一本化することも可能です。商品基礎情報
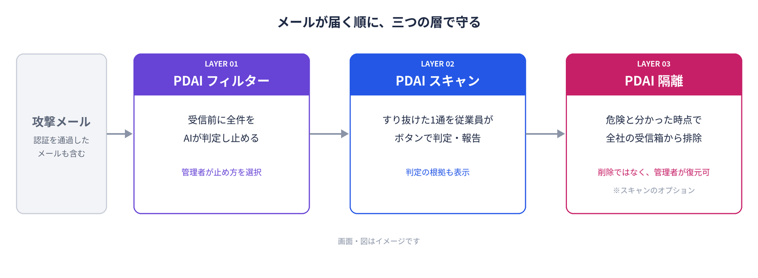
PhishDetectAI(PDAI)— メールが届く順に三つの層で守る。隔離はスキャンのオプション機能で、フィルターは三つの機能すべてを含むフルプランに位置づけられます(イメージ)
新しい攻撃は次々に現れるため、入口のフィルターだけで100%防ぐことはできません。PDAIは、入口で止める「フィルター」、すり抜けた1通を従業員が判断・報告する「スキャン」、危険と分かった時点で全社から取り除く「隔離」を組み合わせ、従業員の気づきも防御の一層として位置づけます。
製品仕様
PDAIの仕様を、三つの層ごと(色分け)と、全体に共通する判定の仕組み・導入条件に分けて掲載します。
【LAYER 01】メールが届く前の「入口」で、全件をAIが判定する機能の仕様です。
|
機能仕様 — PDAI フィルター(LAYER 01) |
|
|
判定タイミング |
メールがサーバーに着信した時点(従業員の受信箱に届く前)。受信までのタイムラグはほぼありません |
|
判定対象 |
受信メール全件 |
|
高リスク判定後の動作 |
管理者が選択: ・自動ブロック(受信箱に届かせず、従業員から見えない専用フォルダーへ。管理者が確認・復元) ・リンクのみブロック(本文は残し、URLを無効化) ・ラベル付けで配信(「高リスク」などの警告を付けて届ける) |
|
従来機能 |
ブラックリスト/ホワイトリストなど、従来のメールフィルターの機能も搭載 |
|
対象メール環境 |
Microsoft 365、Google Workspace |
※ 自動ブロックは、必要なメールまで止めて機会損失になる可能性がゼロではありません。過去にそうした経験のある企業は、ラベル付けで配信する運用を選ぶ傾向があります。
【LAYER 02】フィルターをすり抜けた1通を、従業員がボタンで判定・報告する機能の仕様です。
|
機能仕様 — PDAI スキャン(LAYER 02) |
|
|
起動方法 |
従業員が、メーラー上のボタンを押す(対象はボタンを押したメール) |
|
判定結果 |
安全/中リスク/高リスクの3段階。判定の根拠も画面に表示 |
|
報告 |
ボタン押下で担当者へ自動報告。管理画面で一元管理 |
|
対応環境(ボタン型) |
Microsoft 365、Google Workspace (デスクトップアプリ、Webブラウザ、モバイルのほぼすべての環境) |
|
対応環境(転送型) |
上記以外のメール環境。 不審なメールを専用アドレスへ転送すると、AIの分析結果が報告者に返信され、管理画面にも記録。※ボタンは表示されません |
|
訓練連携 |
AironWorks社の標的型メール訓練のメールも、同じボタンで分析・報告可能。報告率をKPIとして集計 |
【LAYER 03】危険と分かったメールを、全社の受信箱から取り除く機能の仕様です(スキャンのオプション)
|
機能仕様 — PDAI 隔離(LAYER 03・スキャンのオプション) |
|
|
対象メール |
スキャンで高リスクと判定されたメール |
|
隔離の範囲 |
全社(同じメールを受け取った全従業員の受信トレイ)/報告者のみ。 設定で選択 |
|
対処の方式 |
管理者の承認を挟む方法/自動で行う方法。運用に合わせて選択 |
|
復元 |
管理者のみが実施(従業員のリテラシーに依存しない方針) |
|
削除との違い |
隔離は従業員から見えない状態にする処理で、削除ではありません。 隔離から一定期間(例:30日)が過ぎたメールを自動削除する設定も可能 |
|
提供形態 |
スキャンのオプション(スキャン導入のうえで追加) |
※ 隔離のかかる範囲と対処の方式は、導入時に運用方針に合わせて設定します。
【共通】三つの機能が使うAI判定の仕組みと、判定精度の目安です。
|
判定仕様 — 検知の仕組み |
|
|
ヘッダー解析 |
差出人の会社名とドメインが一致しているかなどを確認し、なりすましを検知。 |
|
リンク・添付ファイルの スキャン |
仮想環境でリンク先や添付ファイルを実際に開いて挙動を確認。 Google Safe Browsing、PhishTank、VirusTotalなどの情報とも照合 |
|
自然言語処理による 文脈分析 |
日本語の不自然さにとどまらず、前後の文脈から「何をさせようとしているか」を解析。 |
|
自社のコミュニケーションルールの自動学習 |
メール本文をそのまま学習させず、「普段どの業種・どの部署とやり取りしているか」といった特徴をラベルとして学習。 普段と違う相手からの依頼は、高リスク寄りに判定。 |
|
検知精度 (メーカー検証値) |
99%以上。 (100万通以上のデータセットによる学習・検証、現時点の攻撃に対する値) |
|
中リスクの割合 |
全体の5%程度。 使い続けると2〜3か月ほどで学習が進み、ほぼなくなっていく。 |
※ 検知精度はAironWorks社による検証値であり、環境により異なります。
【共通】対応環境、連携方式、導入のしやすさなど、導入にあたっての条件です。
|
導入・提供形態 |
|
|
連携方式 |
API型(MXレコードの変更など、メールの経路を変える必要なし) |
|
対応メール環境 |
Microsoft 365、Google Workspace(スキャンは転送型でそれ以外のメール環境にも対応) |
|
既存フィルターとの関係 |
多層で共存可能。 ブラックリスト/ホワイトリスト機能も備えるため、置き換えも可能 |
|
従業員リスト |
API連携で自動取り込み。1日1回同期されるため、入退社に伴う手間なし |
|
事前学習 |
必須ではありません(可能)。導入後2〜3か月で自然に学習が進みます。 |
|
導入規模 |
厳密な最低数は設けていません。 役員や管理職など数十名からの小規模な開始も相談可能です。 |
|
管理機能 |
管理ダッシュボード(報告の一元管理、隔離メールの確認・復元)、統計ダッシュボード |
※ フィルターと隔離の対象はMicrosoft 365とGoogle Workspaceです。
製品ラインアップ
|
プラン・構成 |
含まれる機能 |
位置づけ |
料金 |
|
プラン1:スキャン(AI判定+報告) 製品:PDAI スキャン |
AI判定(ワンクリックで即時分析) 報告(SOC/CSIRTへ自動通知) |
個人の報告 ツール |
個別見積り |
|
プラン2:+隔離 製品:PDAI スキャン + PDAI 隔離(オプション) |
AI判定/報告 隔離(全社の受信箱から自動排除) |
全社防御ツール |
個別見積り |
|
プラン3:+フィルター(フル機能) 製品:PDAI スキャン + PDAI 隔離 + PDAI フィルター |
AI判定/報告/隔離 フィルター(入口でのブロック) |
統合メール防御プラットフォーム |
個別見積り |
※ 単体でも、組み合わせても導入できます。料金は規模や構成に応じた個別のお見積りです。
製品の主な特長
特長1:認証を通過したメールも、受信前に文面の意図で判定する「PDAI フィルター」
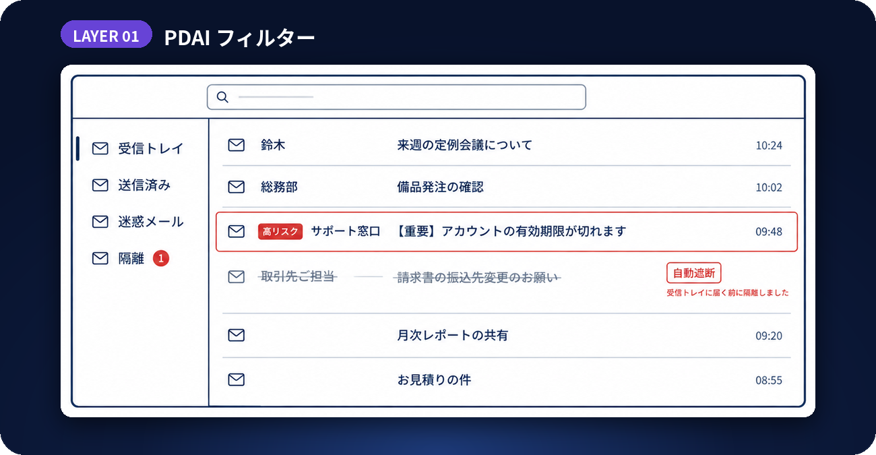
PDAI フィルター :「高リスク」ラベル付きで配信されたメールと、受信トレイに届く前に自動遮断されたメール(左の「隔離」フォルダーに件数を表示)。画面はイメージです。
多くのメールフィルターは、SPF・DKIM・DMARCといった送信元認証や既知の悪性サイトのリストをもとに「誰が送ったか」を確かめます。しかし、乗っ取られた取引先や社内の正規アカウントからのメールは認証がすべてPASSになり、生成AIが書いた自然な日本語の文面にも違和感がありません。PDAIフィルターは、メールがサーバーに着信した時点で全件をAIが解析し、急がせる、口座変更を求める、クリックへ誘導するといった文面の意図を読み取ります。リンクや添付ファイルを含まない「振込先変更のお願い」のようなビジネスメール詐欺も、判定の対象になります。
|
判定タイミング |
着信時(従業員の受信箱に届く前) |
|
判定対象 |
受信メール全件 |
|
高リスク時の動作 |
自動ブロック/リンクのみブロック/ラベル付けで配信(管理者が選択) |
|
対象環境 |
Microsoft 365、Google Workspace |
|
利点:従業員の受信箱に届く前に判定でき、開く前に対処が終わります。止め方を自社の方針に合わせて選べるため、過検知による業務停止を避けながら、既存フィルターをすり抜ける攻撃メールにも備えられます。API型のため、既存のメールフィルターと多層で共存することも、置き換えることもできます。 |
特長2:すり抜けた1通を、従業員が根拠つきで判断できる「PDAI スキャン」
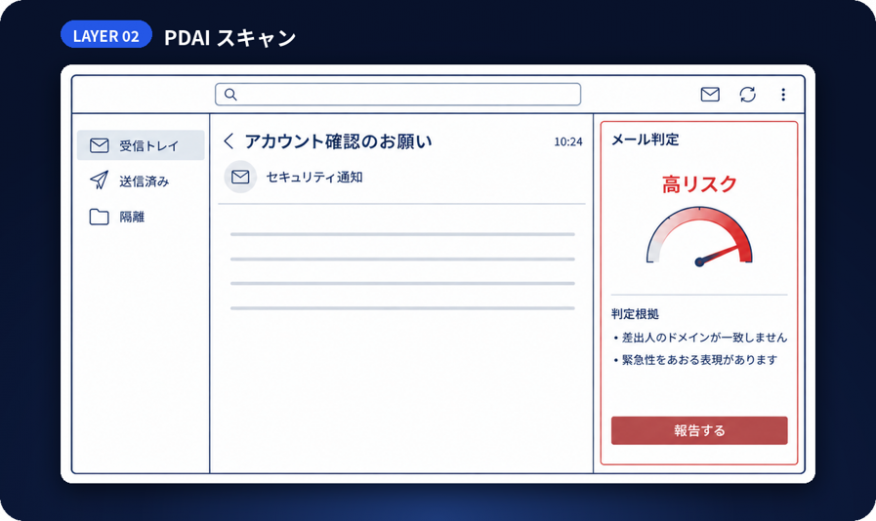
PDAI スキャン : メールを開いたまま、右のパネルでリスクレベルと判定根拠を確認し、そのまま報告できる。Microsoft 365 / Google Workspaceに対応。画面はイメージです。
どれほどフィルターを固めても、新しい手口は届きます。PDAIスキャンは、従業員が「怪しい」と感じたときにメーラー上のボタンを押すと、その場でAIがメールを解析する機能です。安全・中リスク・高リスクの3段階で判定し、判定の根拠も画面に表示されるため、見分け方を従業員が一人で覚えている必要はありません。報告はボタンひとつで担当者へ自動送信され、管理画面で一元管理できます。「変なメールは情シスへ転送する」運用で起きがちな、転送先が分からない、電話や口頭の問い合わせが集中するといった課題を解消し、従業員の気づきを、もう一つの防御層にします。
|
判定結果 |
安全/中リスク/高リスクの3段階+判定根拠の表示 |
|
報告 |
ボタンひとつで担当者へ自動報告。管理画面で一元管理 |
|
対応環境 |
Microsoft 365、Google Workspace(デスクトップ、Web、モバイル) |
|
それ以外の環境 |
専用アドレスへ転送する「転送型」で利用可能 |
|
利点:報告ルートがボタンひとつに統一され、「どこに報告すればよいか」が迷いになりません。「このメール、開いて大丈夫ですか」という確認が担当者に集中する状況も減らせ、報告率が上がらず攻撃に気づけない、という課題にも対応できます。 ※スキャンは全件を判定する機能ではなく、従業員がボタンを押したメールが対象です。ボタンを押す行動が定着するほど効果が高まります。転送型ではボタンは表示されず、専用アドレスへの転送が報告の操作になります。 |
特長3:1人の報告を、全社の防御に変える「PDAI 隔離」
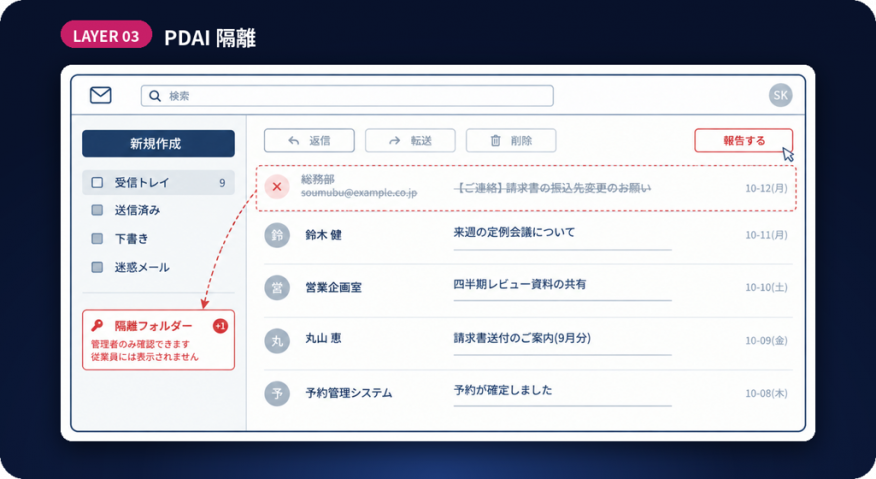
PDAI 隔離 :報告したメールが、従業員には表示されない隔離フォルダーへ移る。管理者は管理画面から確認できる。画面はイメージです。
報告は増えても、優先度をつけて調査し、手作業で全社に注意喚起するまでに数時間から数日かかり、その間に別の従業員がリンクを開いたり情報を入力したりしてしまう――。PDAI隔離は、スキャンで高リスクと判定されたメールを、報告者だけでなく、同じメールを受け取った全従業員の受信トレイから隔離する機能です。1人の報告をきっかけに、AIの判定と対処が自動で進み、周知を待たずに被害の拡大を防ぎます。隔離は削除ではなく、従業員から見えない状態にする処理です。管理者は管理画面で隔離したメールを確認でき、問題がなければすぐに戻せます。
|
これまでの対応 |
1人が報告 → 調査する → 手作業で全社に周知(その間に被害が拡大):数時間〜数日 |
|
PDAI 隔離 |
1人が報告 → AIが判定 → 全員の受信箱から隔離:秒単位 |
|
隔離の範囲 |
全社/報告者のみ(設定で選択) |
|
復元 |
管理者のみ |
|
利点:調査と手作業の周知に数時間から数日かかっていた対応が、秒単位になります。被害の拡大を未然に防ぐとともに、管理者の対応負荷も軽減できます。 ※隔離はスキャンのオプションで、スキャンを導入したうえで追加します。対処は管理者の承認を挟む方法と自動で行う方法から運用に合わせて選びます。復元は従業員のリテラシーに依存しないよう、管理者のみが行います。対応時間はAironWorks社による目安です。 |
特長4:訓練と組み合わせて、ボタンが「使われる」ようにする
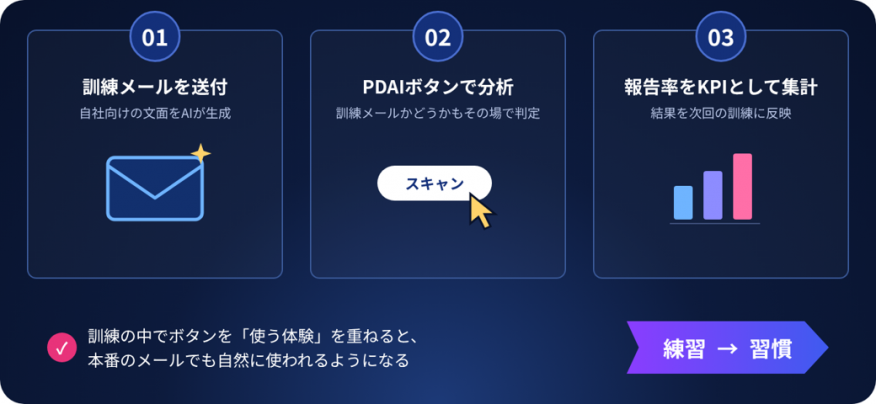
訓練メールも、いつもと同じPDAIのボタンで分析・報告できる。訓練中にボタンを使う体験を重ねることで、通常時の利用が自然に定着する。
スキャンの効果は、従業員がボタンを押してくれるかどうかで決まります。AironWorks社の標的型メール訓練と組み合わせると、訓練メールもいつもと同じPDAIのボタンで分析・報告でき、訓練メールであることもその場で判定されます。訓練の中でボタンを使う体験を重ねることで、本番の攻撃メールが届いたときにも、自然にボタンへ手が伸びます。
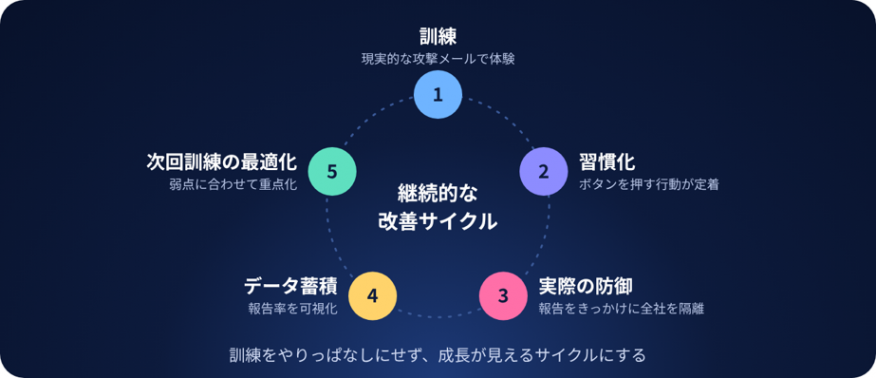
訓練から習慣化、実際の防御、データ蓄積、次回訓練の最適化までを一つの循環にする。
|
訓練メールの扱い |
PDAIのボタンで分析・報告でき、訓練メールであることもその場で判定 |
|
報告率 |
KPIとして集計し、次回の訓練に反映 |
|
利点:「見分け方を覚える」訓練から、「迷ったらボタンを押す」習慣づくりへ。人の判断を、フィルターの先に置く防御層として機能させられます。 ※従業員の防御層としての効果は、ボタンを押す行動の定着に左右されます。定着には、訓練の中でボタンを使う体験を継続して重ねる運用が有効です。 |
特長5:メール経路を変えずに始められる、API型の導入
PDAIはAPI型のため、MXレコードの変更などメールの経路を変える必要がありません。API連携をすると従業員リストが自動で取り込まれ、1日1回同期されるため、入退社に伴う手間もかかりません。
|
利点:いまお使いのMicrosoft 365やGoogle Workspaceはそのままに、既存のメールフィルターとの多層での共存も、既存のメールフィルターの置き換えも選べます。役員や管理職など数十名からの小規模な開始も相談できます。 |
よくある質問(FAQ)
Q. 既存のメールフィルターは入れ替える必要がありますか?
A. 必要ありません。API型のため、既存のフィルターと多層で共存できます。ブラックリストやホワイトリストなどの機能も備えているため、置き換えも可能です。
Q. 導入前に、過去メールの事前学習は必要ですか?
A. 必須ではありません。事前学習も可能ですが、希望される企業は多くなく、導入後2〜3か月で自然に学習が進みます。
Q. 隔離されたメールを、従業員が自分で戻せますか?
A. 復元は管理者のみが行います。従業員のリテラシーに依存しない運用にするためです。
Q. 何名から導入できますか?
A. 役員や管理職など数十名からの小規模な開始も、ご相談いただけます。
Q. Microsoft 365やGoogle Workspace以外のメール環境でも使えますか?
A. スキャン機能のみ転送型で利用できます。不審なメールを専用アドレスへ転送すると、AIの分析結果が返信されます。フィルターと隔離は、Microsoft 365とGoogle Workspaceが対象です。
Q. 料金はどのくらいですか?
A. 規模や構成に応じた個別のお見積りです。プラン構成は「製品ラインナップ」をご覧ください。
デモ・お見積りのご相談
管理画面を使ったデモのご案内、お見積りを承っています。ページ内のお問い合わせフォームからご連絡ください。
出典:
ScanNetSecurity「2024年は過去最多 171万8,036件 〜「フィッシングレポート2025」公開」
ScanNetSecurity「DMARC通過する独自ドメインフィッシング急増 〜フィッシング対策協議会「フィッシングレポート2026」」
最新情報は弊社へお問い合わせまたはAironWorks社の公式情報をご参照ください。