
サプライチェーンセキュリティの現状とSCS評価制度を活用した実践的対策
本レポートは、サービス業、小売業、製造業などのSMB(中小企業)から中堅企業を対象に、現在日本国内で多発しているセキュリティインシデントの具体的な手口と、それによって引き起こされる事業上の課題を体系的に解説するものです。その上で、経済産業省が推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」がこれらの課題解決にどのように貢献するのかを考察し、同制度の要求水準を満たすためのアプローチとして、IT資産可視化ツール(UPAS等)が果たす役割について客観的な視点から論じます。
UPAS ゼロトラストデバイスガバナンスプラットフォームはこちら
お問い合わせはこちら
1. 現在多発しているセキュリティインシデントの主な原因と手口
近年、セキュリティ投資が潤沢な大企業への直接攻撃を避け、サプライチェーンを構成するSMBや中堅企業を初期の標的とするサイバー攻撃が急増しています。直近の政府機関やセキュリティ専門機関の調査報告から、被害を拡大させている具体的な攻撃手口と構造的な原因が浮き彫りになっています。
1-1. ネットワーク接続機器(VPN等)の脆弱性悪用と正規アカウントの窃取
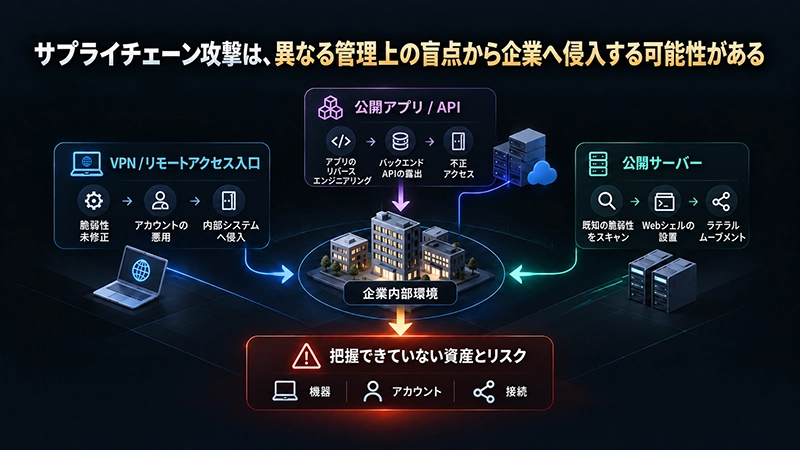
テレワークの普及によって導入が急増したVPNルーターなどの外部接続機器が、攻撃者の格好の標的となっています。実際に国の機関が運用するシステムにおいても、第三者がネットワーク接続機器(VPN)の脆弱性を突いて侵入し、保守運用担当者の正規アカウントを悪用して内部サーバーへアクセスし、数十万件規模の個人情報が漏洩する事案が発生しています。機器のパッチ適用(アップデート)が遅れている環境や、多要素認証が導入されていない保守用アカウントは、ランサムウェア攻撃などにおける初期侵入の最大の糸口となります。
1-2. 公開アプリを起点としたバックエンドAPIへの攻撃(A2B攻撃)
NICT(情報通信研究機構)などの分析により、一般向けに公開されているスマートフォンアプリなどを攻撃者がリバースエンジニアリング(解析)し、その裏側で通信しているバックエンドサーバのAPIを特定・攻撃する「A2B攻撃(App-to-Backend Attack)」の手口が確認されています。
これは、アプリの画面操作からは通常実行できない内部APIに対して、攻撃者が直接不正なリクエストを送り込み、ユーザー権限の改ざんやインジェクション攻撃を試みるものです。「一般には公開していないシステムだから安全」という企業の盲点を突くものであり、小売業やサービス業など、顧客向けアプリを提供する企業において極めて深刻な情報漏洩のリスクを孕んでいます。
1-3. 既知の脆弱性の無差別探索とWebシェルの設置
JPCERT/CCの注意喚起にもある通り、特定の標的を狙うだけでなく、インターネット上に公開されているサーバー群に対して無差別にスキャンを行い、既知の脆弱性(例:BIツール等のSQLインジェクション脆弱性など)を探索する攻撃が横行しています。
脆弱性が発見されると、攻撃者は公開Webサーバーからアクセス可能な内部のアプリケーションサーバー上に「Webシェル(不正な遠隔操作プログラム)」を設置します。これにより、外部から任意のコマンドを実行可能な状態にされ、内部ネットワークへの横展開(ラテラルムーブメント)や機密データの継続的な窃取を許すことになります。自社のネットワーク内にどのようなサーバーやソフトウェアが稼働しているかを正確に把握していない企業は、この種の攻撃に対して全くの無防備となります。
2. インシデントから派生する深刻な問題点
上記のような手口によってセキュリティ防御が突破された場合、企業には単なるシステム障害にとどまらない、事業存続に関わる多大な被害と問題が生じます。
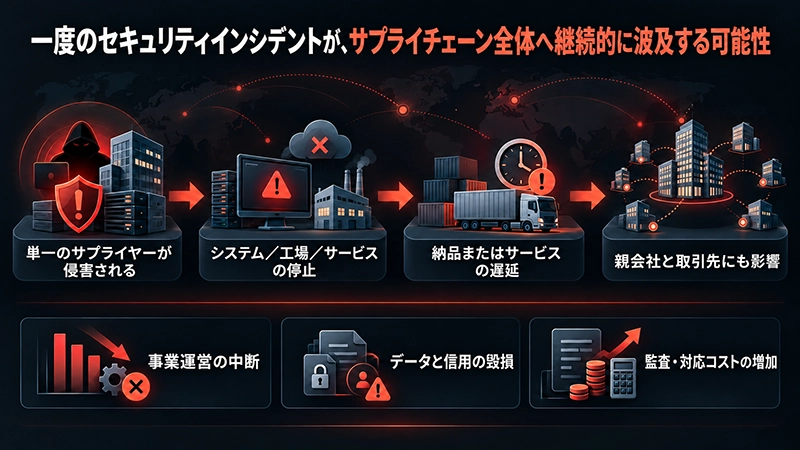
- 事業継続性への打撃とサプライチェーン全体の停止: 製造業であれば工場のOT(制御)システム、小売・サービス業であればPOSシステムや予約システムがランサムウェアにより暗号化・停止させられます。これにより自社の事業がストップするだけでなく、部品供給やサービス提供の遅延を通じて、親会社や取引先を含むサプライチェーン全体に甚大な営業損失をもたらします。
- 機密情報・個人情報の漏洩による社会的信用の失墜: 不正アクセスによって顧客の個人情報や取引先の機密データが流出した場合、損害賠償請求や行政指導の対象となるだけでなく、企業のブランドイメージに致命的な傷がつきます。一度失われた信用の回復には、莫大な時間とコストを要します。
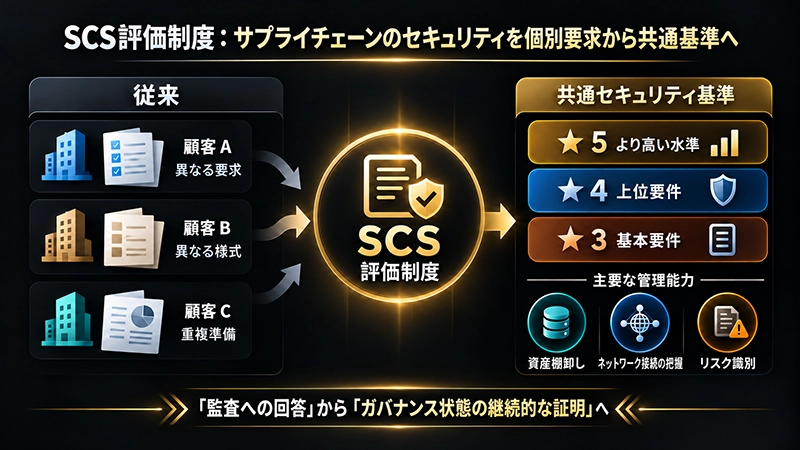
- 多重な監査対応による現場の疲弊(監査疲れ): サプライチェーンリスクの高まりを受け、複数の発注元企業からそれぞれ異なる独自フォーマットのセキュリティチェックリストへの回答や、対策の証明を求められるようになっています。リソースの限られた中堅・中小企業にとって、これら個別の監査要請に手作業で対応することは、本来の業務を大きく圧迫する重い負担となっています。
3. 経産省「SCS評価制度」が果たす役割と貢献
こうした中堅・中小企業の疲弊とサプライチェーン全体の脆弱性を解消するため、経済産業省は「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の構築方針を推進しています。この制度は、現状の課題に対して以下の通り多大な貢献をもたらします。
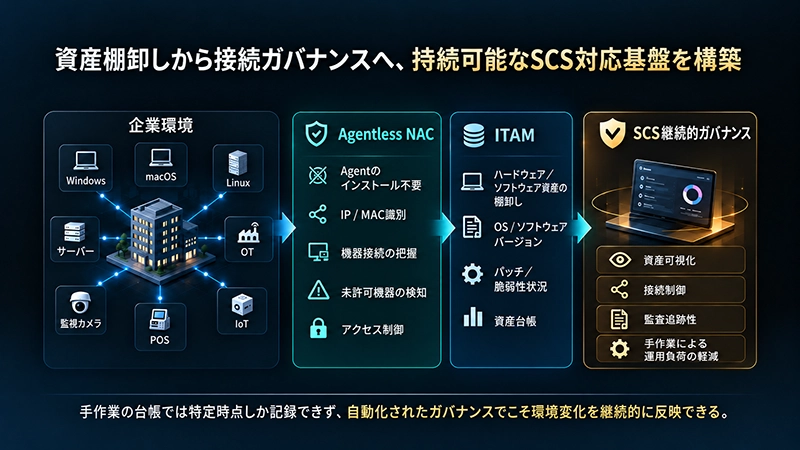
UPASは、NACとITAMを単一のプラットフォームに統合しているため、デバイスの検出、アクセス可否の判断、資産状態を別々のシステムで管理する必要がありません。管理者は一台のデバイスを起点として、接続、認可、資産に関する情報を同時に確認でき、システムをまたいだ照合や手作業による情報整理を削減できます。
3-1. セキュリティ要件の標準化による「監査疲れ」の解消
本制度は、企業間の取引において「発注元が委託先に求めるべきセキュリティ要件」を業界横断的な共通の「物差し」として標準化するものです。これにより、中小企業は「様々な委託元から異なる要求を突きつけられる」負担から解放されます。SCS制度が規定する「★マーク(段階的評価)」を取得・提示するだけで、自社のセキュリティ水準を客観的に証明できるようになり、取引コストの大幅な削減に貢献します。
3-2. 自社のリスクに合わせた明確なロードマップの提供
本制度は企業に完璧なセキュリティを初めから求めるのではなく、ベースラインとなる「★3」から、より高度な「★4」「★5」という段階的なアプローチを提供します。「どこからセキュリティ対策を始めれば良いか分からない」という企業に対し、まずは最低限実装すべき基礎的な組織的・システム的対策を明確に示すことで、日本全体のサイバーレジリエンス底上げに寄与します。
3-3. 「リスクの特定」を強要することによる死角の排除
SCS評価制度の基礎である「★3」水準において、極めて重要視されているのが「情報資産の一覧化」と「ネットワーク接続情報の把握」です。前述したVPNの脆弱性悪用やWebシェルの設置といった攻撃は、すべて企業が「自社内に存在するIT資産を正確に把握していない(管理の死角)」ことに起因します。制度としてこの「リスクの特定」を必須要件化することで、企業は強制的に自社のIT環境を可視化せざるを得なくなり、結果として攻撃の糸口を大きく減少させる効果をもたらします。
4. SCS制度対応において「UPAS」等の製品が貢献できる点
SCS評価制度★3が求める「情報資産の一覧化」および「ネットワーク接続把握」を、限られたIT予算と人員の中で実現・維持していくためには、Excel等を用いた手作業による台帳管理では限界があります。この領域において、IT資産管理とネットワークアクセス制御を統合した「UPAS」のようなソリューションは、客観的かつ効率的な運用基盤として以下のように貢献します。
4-1. 自動化による「情報資産の完全な可視化」
手動更新の台帳では、急速に変化するIT環境やテレワーク端末の現状に追いつくことができません。自動化ツールを導入することで、Windows、macOS、Linuxといった様々なOSの端末情報や、インストールされているソフトウェアのバージョン情報をネットワーク経由で自動的に収集・リスト化できます。「どの端末に、パッチが未適用の脆弱なソフトウェアが残っているか」をリアルタイムで把握できるため、A2B攻撃やWebシェル設置の温床となる「管理外の古いサーバー」の放置を防ぐことができます。
4-2. エージェントレスでの「ネットワーク接続の把握と制御」
製造業のOT機器(制御装置)や、小売業のIoT端末(POS、ネットワークカメラ等)など、セキュリティソフト(エージェント)を直接インストールできない機器は社内に多数存在します。UPAS等の一部ソリューションは、ネットワーク基盤の技術(ARPパケットの解析等)を用いて、エージェントレスでネットワーク上の全接続デバイスを100%発見する機能を備えています。
IPアドレスやMACアドレスを正確に紐付け、未許可の私物デバイス(BYOD)やなりすまし端末の接続を即座に検知・遮断することで、万が一VPN等から侵入された場合でも、内部ネットワークでの不正な横展開を物理的に抑え込むことが可能になります。
4-3. 既存環境への影響を最小化した持続可能な運用体制
中堅・中小企業にとって、セキュリティ強化のためにネットワーク構成を根底から再設計することは現実的ではありません。既存のスイッチやネットワーク環境をそのまま活かしながら導入でき、資産管理(ITAM)とアクセス制御(NAC)を一つの管理画面で統合運用できる仕組みを持つことは非常に重要です。これにより、専任のセキュリティ担当者が不在の組織であっても、運用負荷を増大させることなく、SCS制度の更新監査に耐えうる正確な証跡を継続的に維持できるようになります。
5. まとめ(総括と今後の展望)
現在、日本国内で多発しているセキュリティインシデントは、一部の高度なハッカーによる特殊な攻撃によるものだけではありません。VPNなどの外部接点における更新漏れ、公開アプリのバックエンドAPIに対する想定外のアクセス、そして社内の片隅で放置された未管理のサーバーなど、企業の「可視化されていない死角」を定常的かつ自動的に狙い撃ちにする手法が主流となっています。攻撃の高度化と効率化が進む中、もはや「境界を防御の壁で囲めば安全」という旧来のセキュリティモデルは通用しません。内部ネットワークに存在するすべての資産と、その通信状況を正確に把握し、継続的に管理・検証する「ゼロトラスト」を前提としたアプローチへの移行が急務となっています。
こうしたサイバー脅威からサプライチェーン全体を保護するために経済産業省が打ち出した「SCS評価制度」は、中堅・中小企業が取り組むべきセキュリティの明確な「羅針盤」となります。特に、同制度のベースラインとなる「★3」の取得は、単なる自己満足の指標ではありません。今後のビジネス環境においては、大企業や親会社が取引先を選定する際の必須条件として機能することが強く予想されます。また、多重下請け構造の中で日々疲弊しがちな現場の「監査対応負担」を、共通の枠組みによって劇的に軽減するという意味でも、この標準化された制度の普及は日本経済全体の生産性向上にとって大きな意義を持ちます。
サービス業、小売業、製造業などの企業は、SCS評価制度への対応を「やらされるコンプライアンスの義務」として消極的に捉えるべきではありません。むしろ、これを契機として自社のITガバナンスを近代化し、企業体質を強化する絶好の機会と捉えるべきです。制度の要求事項である「情報資産の可視化」や「ネットワークの把握」を、旧態依然とした手作業や属人的なエクセル管理で行うことには明確な限界があります。限られたIT予算と人員の中で、実効性があり、かつ持続可能な対策を講じるためには、プロセスの自動化が不可欠です。
この観点において、エージェントレスでネットワークの全容を可視化し、デバイスの接続を動的に制御できるソリューション(UPAS等)をインフラストラクチャとして組み込むことは、極めて合理的かつ戦略的な選択となります。自動化ツールによる客観的な証跡の確保は、セキュリティ水準の証明を容易にし、取引先への強固なアピール材料となります。
セキュリティ投資は、もはや単なるコストセンターではありません。事業継続性を担保し、顧客や社会からの信頼を獲得するための「未来への競争力」そのものです。各企業は、日々の業務を止めることなく安全なデジタル環境を維持するために、国が示す標準的な評価制度を道標としながら、適切な自動化技術を活用し、持続可能で強靭なサプライチェーンセキュリティ体制の構築を急ぐ必要があります。それが、自社の事業を守り抜くだけでなく、デジタル社会全体の安心・安全に貢献する企業の果たすべき責務と言えるでしょう。