
お探しの方はこちら
AI・耐量子時代:企業セキュリティは攻撃対策から継続的なトラストガバナンスへ
1.AIが企業の業務プロセスに入ることで、新たなガバナンス対象が出現
AIは、データ整理やコンテンツ生成から、システムの照会、自動操作、業務プロセスの連携まで、企業の日常業務に急速に浸透しています。その用途は、すでに「提案を行う」だけにとどまりません。AIエージェントが企業システムへアクセスし、データを読み取り、APIを呼び出し、さらにはユーザーに代わってタスクを実行するようになると、企業が管理すべき対象には、実際の操作能力を備えた新たなデジタル主体が加わります。
これにより、新たなガバナンス上の課題も生じます。AIエージェントを誰が作成し、誰が責任を負うのか。どのデータへアクセスでき、どこまでの操作が許可されているのか。代表的なリスクには、未承認または未管理のシャドーAIエージェント、アイデンティティや責任所在の不明確さ、過剰な権限、機密データへの異常なアクセス、APIの呼び出し、想定外の操作などがあります。
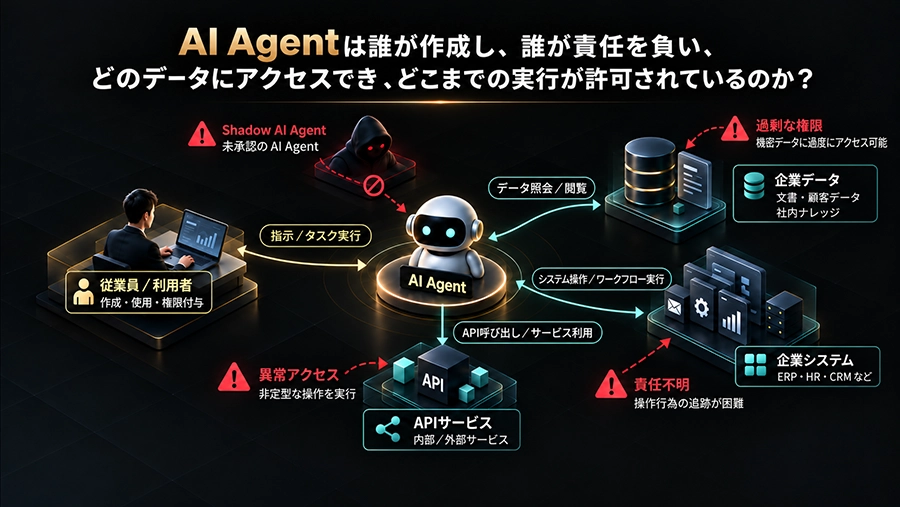 AIエージェントが企業に入ることで、新たなガバナンス対象が出現します
企業にとって本当の課題は、AIエージェントの権限と振る舞いが、タスクに応じて継続的に変化することです。従来は、アカウントがシステムへログインした後、そのアイデンティティ、ロール、権限に基づいて、実行可能な操作を判断できました。しかし、AIエージェントがモデル、プロンプト、API、MCP、ツール、企業内のデータソースへ同時に接続する場合、一つのタスクが複数のシステムや権限境界をまたぐ可能性があります。そのため企業は、誰がログインしたかを確認するだけでなく、誰が誰の代理として操作しているのか、現在どのような権限を持っているのか、実際の振る舞いが当初の許可目的に沿っているかを継続的に把握する必要があります。
AIの導入が進むほど、企業は「信頼」をどのように確立するかを改めて考える必要があります。AIの自律的な操作能力が高まるなか、サイバーセキュリティガバナンスも、アカウントやデバイスの管理だけでなく、AIのアイデンティティ、権限、振る舞いそのものへと対象を広げなければなりません。
2.AIエージェントに加え、ポスト量子リスクが既存の暗号と証明書に新たな課題を提示
AIエージェントが新たなアイデンティティと権限ガバナンスの課題をもたらす一方、ポスト量子時代は、企業が長年依存してきた暗号と証明書による信頼を揺るがします。量子コンピューティングの進展に伴い、現在データの保護、アイデンティティの検証、安全な通信の確立に使われている暗号技術が、将来も信頼できるのかを企業は事前に検討し始めています。
代表的なリスクの一つが、HNDL(Harvest Now, Decrypt Later:今収集し、後で解読する)です。攻撃者は、現時点では解読できない機密データを先に傍受・保存し、将来、量子コンピューティングが十分に発達した段階で解読を試みる可能性があります。もう一つのリスクは、デジタル署名と証明書です。既存の暗号技術が脅かされれば、デバイス、サービス、アイデンティティの認証を支えてきた信頼基盤にも影響が及ぶ可能性があります。
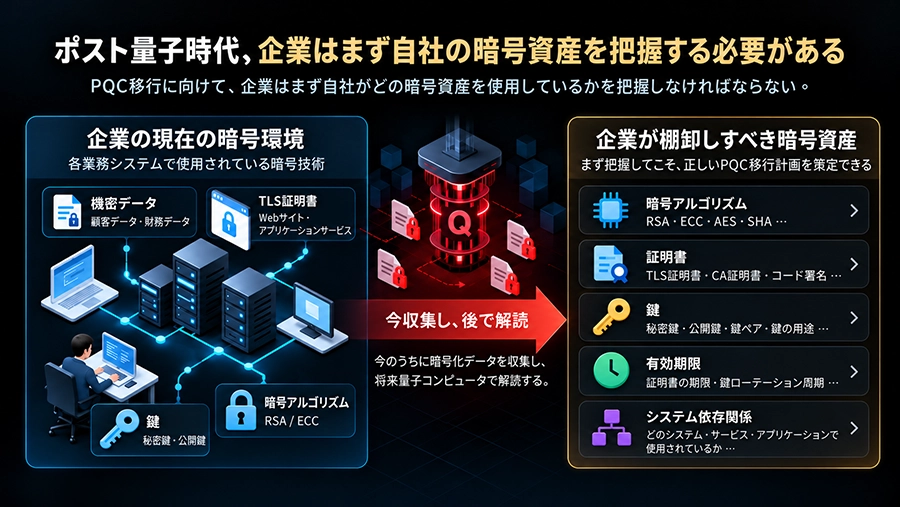 ポスト量子時代に向け、企業はまず自社の暗号資産を可視化する必要があります
企業にとって本当の課題は、単に「PQCへ移行するかどうか」ではありません。現在、どのシステムでどのアルゴリズム、証明書、鍵が使われているのか、どの資産から優先的に移行すべきかを把握できているかが重要です。暗号資産を可視化できていなければ、PQC移行におけるリスクの優先順位付けは困難になり、レガシーデバイスやベンダーのサポート状況にも左右されやすくなります。
このように、ポスト量子時代の本質的な課題は、AIエージェントがもたらす課題と共通しています。企業は、まず何を信頼しているのかを把握したうえで、その信頼が今も安全なのか、見直しが必要なのかを判断しなければなりません。
3.「一度の攻撃を防ぐ」から「信頼できる状態かを継続的に確認する」へ
AIエージェントが実際の操作能力を持つようになり、既存の暗号と証明書がポスト量子時代の課題に直面するなか、企業のサイバーセキュリティが扱う対象は、単発のインシデントだけではなくなっています。デバイス、アイデンティティ、権限、接続、振る舞いが、現在も信頼できる状態にあるかを継続的に判断する必要があります。
これにより、サイバーセキュリティガバナンスは、一度限りの検証から継続的な信頼評価へと移行しつつあります。デバイスやアイデンティティがシステムへアクセスできるかを確認するだけでなく、その後の状態変化も継続的に監視しなければなりません。たとえば、権限が業務上の必要性に合っているか、接続に異常がないか、デバイスに脆弱性が発生していないか、AIエージェントが当初のタスク範囲を超える操作を行っていないか、といった点です。
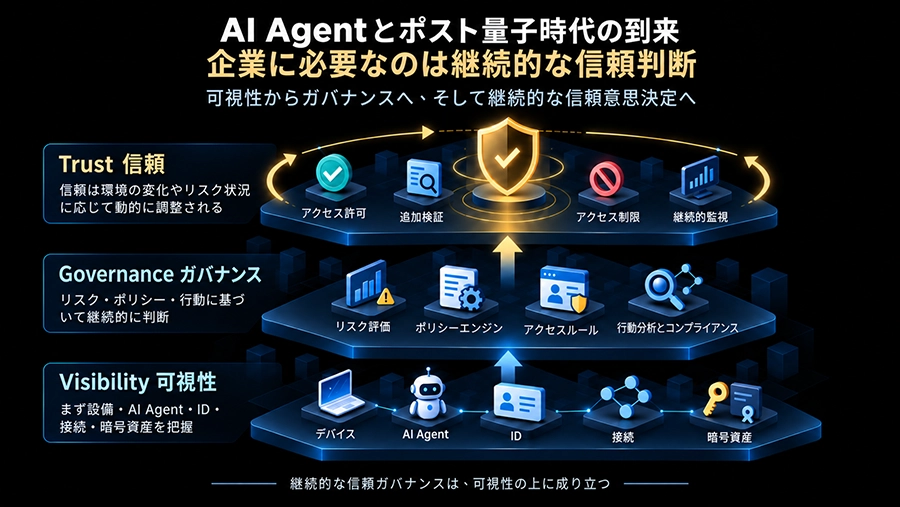 可視性から継続的なトラストガバナンスへ。
そのため企業は、まず十分な可視性を確立し、資産、アイデンティティ、振る舞いを継続的に把握する必要があります。そのうえで、リスクに応じたガバナンスと信頼評価を行い、必要に応じて制限、隔離、遮断などの措置を講じます。AIとポスト量子の時代において、信頼は一度確立すれば終わりではなく、デバイス、アイデンティティ、権限、リスクの変化に応じて継続的に検証されなければなりません。
4.UPASはNAC+ITAMでデバイスガバナンスの基盤を整備し、AIとPQCのトラストガバナンスへ拡張
AIエージェントとポスト量子時代がもたらす新たなガバナンス要件に対し、UPASは企業の最も基本的なデバイスガバナンスから取り組みます。その理由は明確です。ネットワーク内にどのようなデバイスが存在し、誰が使用し、正当な権限を持っているか、現在のセキュリティ要件を満たしているかを継続的に把握できなければ、AI、アイデンティティ、暗号資産が信頼できるかを判断するための十分な根拠も得られません。
ネットワークアクセス制御(NAC)とIT資産管理(ITAM)は、この二つのレイヤーを補完します。UPAS NACは、まず「ネットワーク内に誰が、何が存在するか」を把握します。デバイス検出、アイデンティティとの関連付け、ネットワークアクセス制御を通じて、デバイスが正当な権限を持ち、既定のポリシーに準拠しているかを確認します。ITAMは、デバイスがネットワークへ接続した後の状態を継続的に把握し、資産インベントリ、脆弱性の修正、構成情報、Active Directory、日常運用を管理します。両者を統合することで、企業はデバイスのアイデンティティ、接続権限、セキュリティ状態を一つのガバナンス体系で継続的に確認できます。
この基盤は、AIとPQCのガバナンス要件にも対応します。AIエージェントを管理するには、誰が作成したのか、どのモデルやAPIを使用し、どのシステムやデータへ接続しているのかを把握し、そのアイデンティティ、権限、振る舞いを継続的に管理する必要があります。PQC移行では、デバイス、アルゴリズム、証明書、鍵、ソフトウェアの依存関係を把握して初めて、リスク評価と移行の優先順位付けが可能になります。つまり、新たなガバナンス対象は異なっていても、「まず棚卸しし、次に識別し、継続的に検証する」という基本的な考え方は共通しています。
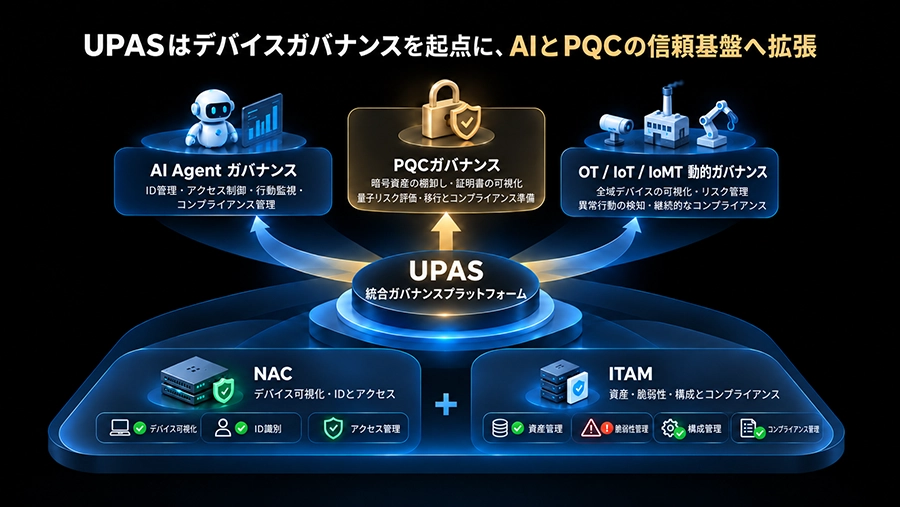 UPASはデバイスガバナンスを起点に、AIとPQCの信頼基盤へ拡張します
UPASは、NAC+ITAMによってデバイスの可視性と継続的なガバナンスを確立し、そこからAIエージェント、PQC、OT/IoT/IoMT環境の動的なガバナンスへ段階的に拡張します。これにより、企業の信頼管理は「デバイスを信頼できるか」という判断から、「AIを信頼できるか」「暗号技術を引き続き信頼できるか」という判断まで対象を広げることができます。
5.AIとポスト量子時代に、企業が本当に見直すべきなのは「信頼のあり方」
AIエージェントによって、企業には自律的に操作する新たなデジタル主体が加わります。一方、ポスト量子リスクは、既存の暗号と証明書による信頼基盤を揺るがします。一見異なる二つの課題は、最終的に同じ問いへ行き着きます。企業は、誰を、何を信頼しているのかを把握しているか。そして、その信頼は現在も有効なのかという問いです。
今後のサイバーセキュリティガバナンスには、攻撃を防ぐだけでなく、デバイス、アイデンティティ、権限、振る舞い、資産状態を継続的に把握し、環境の変化に応じて信頼を再評価できる仕組みが必要です。
テクノロジーは変化し続けますが、ガバナンスの出発点は変わりません。まず可視化し、次に理解する。そのうえで初めて、持続可能な信頼を確立できます。
お探しの方はこちら
関連リンク
商品別
- 半導体・電子部品
- アンプ
- 音声合成
- セキュリティ
- その他(ASSP(特定用途向け))
- クロック
- ゲートドライバ
- MOS-FET
- SiC/GaN (FET/Diode)
- IGBT
- ダイオード
- TVSダイオード
- サイリスタ・トライアック
- ヒューズ
- バリスタ
- 有線インターフェイス
- トランス
- インダクタ
- その他コイル
- 抵抗
- コンデンサ
- 無線インターフェイス
- ボード間
- 筐体間
- 高周波
- その他(コネクタ・スイッチ)
- 放熱
- オーディオ
- その他(その他)
- アイソレーション
- マイコン・プロセッサ
- モータドライバ
- 電源
- RF・マイクロ波
- センサー
- USB
- イーサネット
- LVDS・SerDes
- ビデオ・オーディオ
- その他(有線インターフェイス)
- ASIC・FPGA・PLD
- メモリ
- ディスプレイ
- ASSP(特定用途向け)
- ディスクリート
- 保護素子
- 受動部品
- コネクタ・スイッチ
- オペアンプ
- その他(半導体・電子部品)
- WLAN・コンボ
- Bluetooth・BLE
- NFC・RFID
- 5G・LTE
- その他(無線インターフェイス)
- アイソレーションリレー
- デジタルアイソレータ
- 8Bit・16Bit
- 32Bit
- ARM
- AI・DSP
- フルブリッジ
- ブラシレスDC
- ステッピング
- レギュレータ・LDO
- スイッチングDCDC
- 複合電源(PMIC)
- LEDドライバ
- バッテリマネージメント
- その他(電源)
- ミリ波
- アンテナ
- リアルタイムクロック
- 水晶発振器・発信子
- 温度・湿度・環境
- 加速度・モーション・ジャイロ
- 近接・ToF
- 圧力センサ
- 磁気センサ・ホール素子・電流
- 光電センサ
- ポジション(位置・角度)
- その他(センサー)
- FPGA
- PLD
- ASIC
- その他カスタム
- DRAM
- FLASH
- その他(メモリ)
- 電子ペーパ
- LCDパネル
- ソフトウェア
- クラウド
- エンタープライズソフトウェア
- 組込ソフト
- セキュリティ
- OS・開発ツール
- 計測・測定・表示機器
- 測定機器・計測機器
- テスタ・モニタリング
- ディスプレイ・DLP
- その他(計測・測定・表示機器)
- 検査・分析機器
- 検査機器(破壊・非破壊)
- 解析機器
- その他(検査・分析機器)
- ICTソリューション
- ネットワーク機器
- ストレージ機器
- シミュレータ・テスタ
- サーバ
- ICT機器
- セキュリティ
- その他(ICTソリューション)
- 組立・ロボティクス
- 組立・実装装置
- 産業用ロボット
- サービス用ロボット
- その他(組立・ロボティクス)
- レーザー・光学部品
- レーザー
- LED・光ランプ
- ランプ
- 白色LED
- 波長別LED
- その他(レーザー・光学部品)
- 組込コンピュータ
- CPUモジュール
- 産業用マザーボード
- Mini-ITXボード
- 小型SBC
- VME/VPXボード
- 産業用PC
- パネルコンピュータ
- 拡張ボード
- カメラおよび周辺機器
- CPUボード
- 組込システム
- その他(組込コンピュータ)
- 特定用途向け・その他
- IP・ライセンス
- 組込モジュール
- ドライビングシミュレータ
- RF・マイクロ波コンポーネント
- ソーラー・太陽電池系
- サービス
- 開発委託・セミナ・検収・メンテナンス等
- 医療機器
- 医療機器